

هل يُعدّ عنوان IP وسجلات CGNAT دليلًا؟ المنفذ والطابع الزمني وسجلات NAT وقرارات محكمة النقض
آخر تحديث: 15.10.2026 · الكاتب: المحامي جوشكون غينتش، محامي الجرائم المعلوماتية في إسطنبول
الجواب المختصر: لا. عنوان IP بيانٌ تقني يُظهر اشتراك الإنترنت الذي أُنشئ الاتصال من خلاله؛ ولا يُظهر بمفرده من الذي أجرى الاتصال. وبسبب البنية التحتية CGNAT الشائعة الاستخدام، يمكن أن يتشارك آلاف المستخدمين عنوان IP العام نفسه في الفترة الزمنية ذاتها. كما تَعُدّ الهيئة العامة الجزائية لمحكمة النقض سجلات CGNAT “بيانات وصفية (üst veri – metadata)” وتصفها لا بأنها دليل قاطع بمفردها، بل بأنها “قرينة (belirti delil – emare)”. ولهذا يجب تقييم عنوان IP مع المنفذ المصدر، والطابع الزمني، وسجلات NAT، وبيانات الاشتراك، وفحص الجهاز مجتمعةً.
ما هو عنوان IP؟
عنوان IP هو رقم تعريفي يُخصَّص لكل جهاز يتصل بالإنترنت ويتكوّن من سلسلة من الأرقام والنقاط. وكما يتعيّن على المركبات البرية أو البحرية أو الجوية الحصول على لوحة تسجيل للخروج إلى حركة المرور، فإن عنوان IP هو أيضًا بمثابة لوحة تسجيل يستخدمها كل مستخدم عند خروجه إلى حركة الإنترنت.
من الناحية التقنية، فإن IP بروتوكول لوحدات البيانات لا يتطلب إنشاء اتصال، ويتولى عنونة الحزم وتوجيهها بين الحواسيب. وتقرر الشبكات إلى أي شبكة تُوجَّه الحزمة بالنظر إلى جزء عنوان IP في حزم البيانات الواردة إليها. وتُكتب عناوين IPv4 في صورة أربع مجموعات من الأرقام، تتكون كل منها من رقم يتراوح بين 0 و255، أي بالصيغة xxx.xxx.xxx.xxx. وفي اللحظة التي يدخل فيها المستخدم إلى أي تطبيق أو محرك بحث، يُخصَّص رقم IP للجهاز الذي يتصل من خلاله. أما التعريف الوارد في التشريع فهو كما يلي:
اللائحة المتعلقة بالإجراءات والمبادئ الخاصة بتنظيم المنشورات التي تتم على الإنترنت (İnternet Ortamında Yapılan Yayınların Düzenlenmesine Dair Usul ve Esaslar Hakkında Yönetmelik) – المادة 3/1-ح
عنوان IP: العنوان الممنوح وفقًا لمعايير بروتوكول الإنترنت، الذي تستخدمه الأجهزة المتصلة بشبكة معيّنة للتعرّف بعضها على بعض، والتواصل فيما بينها، وإرسال البيانات بعضها إلى بعض.
هل يعود كل عنوان IP إلى مستخدم واحد؟
لا؛ وهنا بالضبط تكمن حدود تشبيه لوحة التسجيل. فالعدد الإجمالي لعناوين IPv4 في العالم هو 232، أي نحو 4 مليارات. ولما كان عدد عناوين IPv4 المخصصة لتركيا أقل بكثير من عدد المشتركين، فإن المشغّلين مضطرون إلى توزيع العناوين على عدد كبير من المشتركين؛ فعلى سبيل المثال، لدى مشغّل لديه 20 مليون مشترك، يكون نصيب كل 12 مستخدمًا تقريبًا عنوان IP واحدًا. وبسبب هذا النقص، تنقسم عناوين IP إلى ثلاث مجموعات:
- عنوان IP الثابت: عنوان ثابت يخصّصه مزوّد الخدمة للمشترك ويقتصر على ذلك المستخدم وحده. فإذا كان عنوان IP مخصّصًا بصورة ثابتة عبر خط ثابت لعنوان حقيقي ولشخص بعينه، سار التحقيق بسهولة أكبر؛ ويمكن عند الاقتضاء، من خلال التفتيش الذي يُجرى في المنزل وعلى الأجهزة المعلوماتية، إثبات ما إذا كانت العملية قد أُجريت عبر هذا الخط بصورة أوضح.
- عنوان IP الديناميكي: عنوان مؤقت غير مخصّص لشخص بعينه، يضعه مزوّد الخدمة في خدمة جميع المشتركين بصورة مشتركة، ويُخصَّص عشوائيًا عند الاتصال بالإنترنت. ولا يمكن في حالة العنوان الديناميكي تحديد المشترك إلا ببيانات زمنية كاملة.
- عنوان NAT IP: أسلوب ترجمة يتيح لعدد كبير من الأجهزة الخروج إلى الإنترنت من خلف عنوان IP عام واحد. ويدور النزاع الحقيقي في ملفات القضايا الجزائية حول هذا النوع وحول صيغته الواسعة النطاق، أي CGNAT.
لماذا أصبح IPv4 غير كافٍ، وهل يحلّ IPv6 المشكلة؟
يتمثل أكبر قصور في IPv4 في أن سعة عناوينه محدودة بـ32 بت؛ ومع انتشار استخدام الإنترنت على نطاق واسع، أصبحت هذه السعة غير كافية أمام تزايد عدد الأجهزة والمستخدمين. أما في بروتوكول IPv6، فقد زيدت السعة زيادة ملحوظة باستخدام عناوين بطول 128 بت.
اتخذت تركيا الخطوة الأولى نحو هذا الانتقال بموجب تعميم رئاسة الوزراء (Başbakanlık Genelgesi) المنشور في الجريدة الرسمية بتاريخ 08.12.2010 والعدد 27779. غير أنه لمّا كان IPv4 وIPv6 غير متوافقين، فإن الانتقال الكامل يتطلب جدولًا زمنيًا طويلًا. وإلى أن يكتمل الانتقال، يُسعى إلى جعل عناوين IPv4 الحالية كافية بواسطة تقنية NAT، وهذا هو أيضًا مصدر المشكلات في تحديد هوية الفاعل.
ما هو NAT وكيف يعمل؟
NAT (Network Address Translation – ترجمة عناوين الشبكة) هو البروتوكول الذي يتيح استبدال عنوان IP الأصلي للجهاز بعنوان آخر عند خروجه إلى خارج شبكته، كالخروج إلى الإنترنت مثلًا. وقد خُصّصت نطاقات العناوين التالية بوصفها عناوين IP خاصة للاستخدام في الشبكات المحلية:
- 10.0.0.0/8 → 10.0.0.0 – 10.255.255.255
- 172.16.0.0/12 → 172.16.0.0 – 172.31.255.255
- 192.168.0.0/16 → 192.168.0.0 – 192.168.255.255
فعلى سبيل المثال، عندما يريد حاسوب منزلي عنوانه 192.168.1.34 الاتصال بموقع إلكتروني، يستقبل موجّه NAT (المودم) الحزمة، ويستبدل عنوان المصدر بعنوان IP العام الخاص به، ثم يرسلها إلى الوجهة. ولا يرى الطرف الآخر سوى عنوان IP العام؛ أما عنوان IP الخاص بالجهاز فلا يخرج أبدًا إلى خارج الشبكة المحلية. ويحتفظ الموجّه في سجلات NAT ببيان أي عنوان IP خاص جرى تحويله إلى أي عنوان IP عام وعبر أي منفذ.
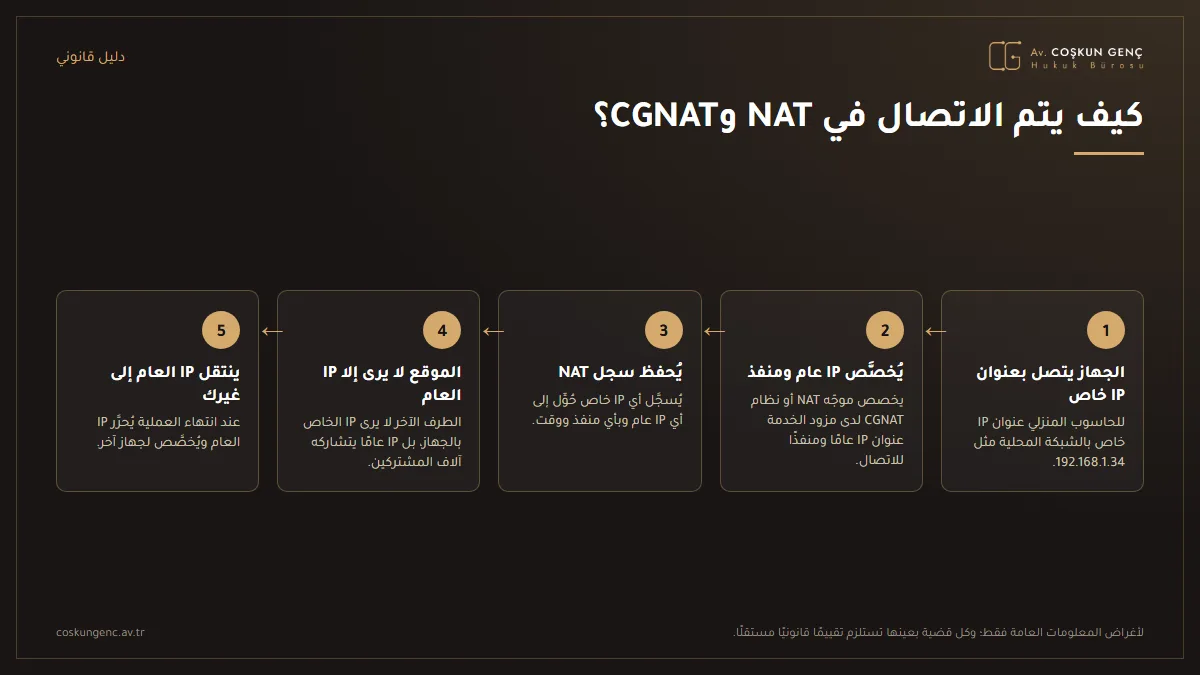
تكمن المشكلة من منظور التحقيق في أن NAT يؤدي وظيفة إخفاء الشبكة الخاصة خلف بوابة عامة. فالمؤسسات الكبيرة التي تمتلك آلاف الأجهزة، بل مئات الآلاف منها، قد تُمثَّل على الإنترنت ببضع مئات فقط من عناوين IP. ونظرًا إلى التحويل المستمر لعناوين IP الخاصة إلى عناوين عامة، يمكن تخصيص عنوان IP العام نفسه لأكثر من مستخدم في الثانية الواحدة ذاتها. ولذلك يصبح الوصول إلى الفاعل عند تحديد عنوان IP مستحيلًا دون بيانات زمنية كاملة تشمل التاريخ والساعة والدقيقة والثانية.
ما هو CGNAT وما الفرق بينه وبين NAT القياسي؟
CGNAT (Carrier Grade NAT، NAT444) هو نوع من NAT يستخدم طبقة ترجمة إضافية، ويوزّع من خلاله مزوّد خدمة الإنترنت (ISP) عدده المحدود من عناوين IPv4 العامة على عدد كبير من المشتركين. ففي حين يحوّل NAT القياسي عنوان IPv4 خاصًا إلى عنوان IPv4 عام، يعالج CGNAT حركة المشترك أولًا عبر شبكة IPv4 الخاصة بمزوّد الخدمة نفسه. وبذلك يبدو من الخارج أن آلاف المشتركين المختلفين يستخدمون عنوان IP نفسه.
ولتجسيد CGNAT، يكون تشبيه المقسم الهاتفي في محله. فكما هو الحال في مبنى مزوّد بمقسم هاتفي، يقوم CGNAT على عدد معيّن من عناوين IP العامة (أرقام هاتف المبنى) وعلى عناوين IP الخاصة التابعة لها (الأرقام الداخلية). وعندما يأتي جهاز يريد الاتصال بالخارج، يخصّص له النظام عنوان IP عامًا؛ وبعد انتهاء العملية يُحرَّر هذا العنوان ويُخصَّص لجهاز آخر. وكما أن العثور على المتصل في مكالمة أُجريت من المبنى إلى الخارج يتطلب نظامًا يحتفظ بسجلات المكالمات الداخلية وتحديدًا دقيقًا لوقت المكالمة، فإن CGNAT يتطلب كذلك إقامة تطابق بين عنوان IP الخارجي (العام) وعنوان IP الداخلي (الخاص).
ويُطلق على هذه الحالة “مشاركة العناوين على مستوى مزوّد الخدمة”. ولمّا كان عنوان IP المشترك يفقد صفة “التفرّد”، فإنه يصعب أيضًا على مزوّد الخدمة تصنيف بيانات الحركة تصنيفًا صحيحًا وتقديم ردود غير مضللة إلى السلطات القضائية.
هل يُعدّ عنوان IP دليلًا بمفرده؟
لا؛ فعنوان IP يُظهر فقط وسيلة الوصول إلى الإنترنت التي تم الاتصال من خلالها، ولا يُظهر الشخص الذي أجرى الاتصال. وفي الجرائم المرتكبة عبر الإنترنت، يكون عنوان IP أول ما تلجأ إليه سلطات التحقيق من بيانات، ويمكن معرفة الاشتراك الذي يعود إليه العنوان من مزوّد الخدمة. غير أن الخطأ الأكثر شيوعًا في الممارسة هو التسليم بأن عنوان IP يدل مباشرةً على الفاعل.
إن أفراد الأسرة الذين يستخدمون الاتصال نفسه، والعاملين في مكان العمل، والمستخدمين في المقهى، أو الأشخاص المتصلين بشبكة الضيوف، يخرجون إلى الإنترنت بعنوان IP العام نفسه. ووفقًا لما يقتضيه المبدأ الأساسي في الإجراءات الجزائية من كشف الحقيقة المادية بعيدًا عن أي شك، يجب تقييم الأدلة الإلكترونية أيضًا مع بيانات تقنية يؤكد بعضها بعضًا. فعنوان IP غير المدعوم ببيانات المنفذ والطابع الزمني وسجلات NAT وسجلات المودم وفحص الجهاز، وعند الاقتضاء بتقرير خبير، لا يرقى إلى مرتبة الدليل القاطع.
معلومة مهمة: إن تسجيل اشتراك الإنترنت باسمك لا يعني أنك أنت من أجرى الاتصال. فما يجب تحديده فعلًا هو أي جهاز وأي مستخدم أجرى الاتصال المعني في تاريخ الجريمة. وقد تناولنا كيفية تحديد الأجهزة في الشبكات اللاسلكية في مقالنا عن عنوان MAC وقيمته الإثباتية، واحتمال تزييف عنوان IP في مقالنا عن IP spoofing.
لماذا يجب تقييم بيانات المنفذ والطابع الزمني وسجلات NAT معًا؟
لأنه في بنية CGNAT لا يمكن الوصول إلى الشخص الصحيح من بين آلاف المشتركين الذين يستخدمون عنوان IP نفسه إلا بمطابقة الثلاثية عنوان IP + رقم المنفذ المصدر + الطابع الزمني مع سجلات NAT. إذ يخصّص مزوّد الخدمة رقم منفذ محددًا لكل اتصال، ويحفظ هذه المطابقة بتاريخها ووقتها في سجلات NAT. ولذلك فإن مجرد إثبات في الملف بصيغة “استُخدم عنوان IP رقم 185.xxx.xxx.xxx في تاريخ الجريمة” لا يكفي لإظهار المستخدم الفعلي. ويتعيّن على سلطة التحقيق أن تطلب من مزوّد الخدمة البيانات التالية على الأقل:
| البيانات التقنية | ماذا تُظهر؟ | إسهامها في تحديد الفاعل |
|---|---|---|
| عنوان IP | عنوان IP العام الذي أُجري الاتصال من خلاله | منخفض |
| رقم المنفذ المصدر | يميّز المشتركين الذين يستخدمون CGNAT بعضهم عن بعض | مع عنوان IP: متوسط |
| الطابع الزمني (timestamp) | التاريخ والوقت الدقيقين للاتصال | مع عنوان IP والمنفذ: مرتفع |
| سجلات NAT | تطابق عنوان IP والمنفذ والوقت مع الاشتراك الفعلي | مرتفع جدًا |
| بيانات الاشتراك | الاشتراك الذي يعود إليه الاتصال | تُظهر المشترك لا المستخدم |
| فحص الجهاز | الجهاز الذي ارتُكب منه الفعل | من أقوى الأدلة التقنية |
عند مطابقة هذه الثلاثية، يمكن تقنيًا تحديد المشترك الذي خُصّص له الاتصال إلى حد كبير؛ ثم يجب دعم بيانات الاشتراك التي جرى الحصول عليها بفحص جنائي رقمي يُجرى على المواد الرقمية. فعنوان IP ليس إلا نقطة البداية في الفحص التقني.
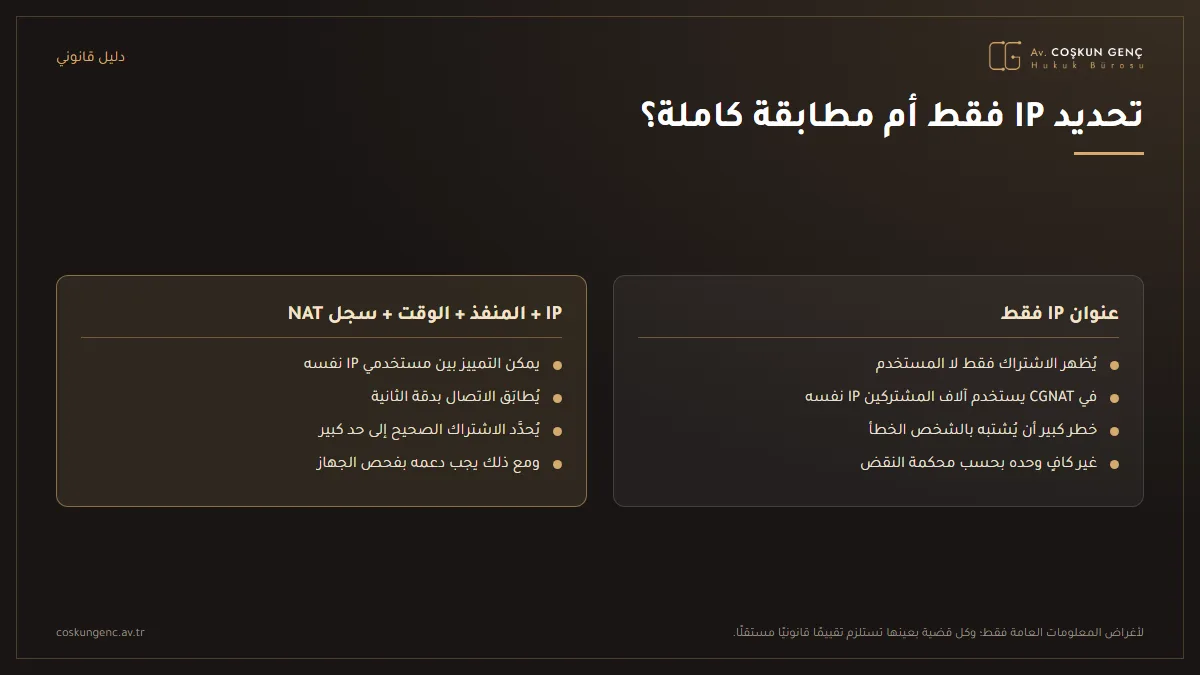
خطأ شائع في الممارسة: كثيرًا ما يُجاب على المذكرات (müzekkere) التي توجّهها النيابات العامة لتحديد عنوان IP بمعلومة عن عنوان IP الذي أُنشئ الاتصال من خلاله فحسب، وتكتفي سلطات التحقيق بذلك. وقد يعود عدم ورود بيانات الحركة التفصيلية إلى عدم الاحتفاظ بهذه البيانات أو إلى تعذّر التعاون بين المؤسسات. والحال أنه في الاتصالات التي تستخدم CGNAT، فإن المطابقات التي تُجرى دون طلب المنفذ والطابع الزمني غير موثوقة من الناحية التقنية، وقد تؤدي إلى التحقيق مع الشخص الخطأ بصفته مشتبهًا به.
كيف تتعامل محكمة النقض مع عناوين IP وسجلات CGNAT؟
لا تعتبر محكمة النقض مجرد تحديد عنوان IP أو سجل CGNAT كافيًا للإدانة؛ بل تشترط إجراء التحريات التقنية التي توصل إلى المستخدم الفعلي الذي أجرى الاتصال على نحو كامل. وتُظهر ثلاثة قرارات هذا النهج بوضوح.
1. الهيئة العامة الجزائية: سجل CGNAT “بيانات وصفية” وقرينة (emare)
أما سجلات CGNAT (HIS) التي يحتفظ بها المشغّلون، والتي تتضمن سجلات حركة الإنترنت المتعلقة باتصالات المشتركين الذين اتصلوا من عناوين IP تركية بعناوين IP التسعة العائدة لخادم ByLock، فهي نوع من البيانات الوصفية. ولمّا كانت هذه البيانات تُثبت أن عنوان IP العائد للمشترك قد اتصل بعناوين IP العائدة لخادم ByLock، فإنها وإن كانت قرينة مهمة على أن الشخص ربما انضم إلى نظام ByLock، إلا أنها لا تتضمن، فيما يتجاوز الاتصال بعناوين IP، أي معلومات عمّا إذا كان قد خُصّص للمشترك المعني رقم تعريف مستخدم (User-ID) للانضمام إلى النظام، وما هو هذا الرقم إن كان قد خُصّص.
— الهيئة العامة الجزائية لمحكمة النقض، رقم الأساس 2018/420، رقم القرار 2019/230، بتاريخ 19.03.2019
أهمية القرار: يُظهر سجل CGNAT أن مشتركًا ما قد اتصل بعنوان IP معيّن؛ ولا يُظهر ما جرى فعله بعد ذلك الاتصال. ولذلك فهو ليس دليلًا قاطعًا بمفرده، بل هو في تحديد الفاعل قرينة (emare).
2. قرار الدائرة الجزائية الثانية لمحكمة النقض المؤرخ 11.12.2018
رأت الدائرة أنه من الواجب التحقيق فيما إذا كان بإمكان أشخاص آخرين الوصول إلى الإنترنت عبر عنوان IP الذي استخدمه المتهم، وما إذا كان خط الإنترنت مفتوحًا للخارج، وما إذا كان من الممكن أن يصل إليه أشخاص آخرون بكسر كلمة المرور عبر الإنترنت، وتحديد الحواسيب التي أُجري منها الاتصال، والحصول على بيانات المنفذ (PORT) وعنوان MAC من مزوّد خدمة الإنترنت المعني إذا كان الأمر يتعلق باستخدام عناوين IP متعددة.
— محكمة النقض، الدائرة الجزائية الثانية، رقم الأساس 2016/14786، رقم القرار 2018/15164، بتاريخ 11.12.2018
أهمية القرار: لم تعتبر محكمة النقض إصدار الحكم استنادًا إلى سجل الاشتراك وحده كافيًا، وطلبت تعميق الفحص التقني بواسطة خبير.
3. القرار المؤرخ 12.12.2019 المتعلق بشراء الرصيد المسبق الدفع (kontör) ببطاقة ائتمان دون إذن
قُضي بأن التحقيق قد أُجري على نحو قاصر، نظرًا إلى عدم تحديد مستخدمي عناوين IP التي نُفّذت من خلالها عمليات بيع الرصيد في تاريخ الجريمة، وعدم التحقيق في هوية صاحب عنوان البريد الإلكتروني المستخدم عند إنشاء العضوية، وعدم جلب سجلات العمليات كاملةً.
— محكمة النقض، الدائرة الجزائية الثامنة، رقم الأساس 2019/12225، رقم القرار 2019/14972، بتاريخ 12.12.2019
أهمية القرار: طلبت محكمة النقض تقييم بيانات البريد الإلكتروني وسجلات العضوية وسجلات العمليات إلى جانب سجلات IP، أي استكمال سلسلة الأدلة الرقمية من خلال إقامة ترابط بين الأدلة الإلكترونية. وللاطلاع على الإطار العام لهذا النوع من الملفات، يمكنكم مراجعة مقالنا عن الاحتيال باستخدام أنظمة المعلومات كأداة.
لماذا ينبغي التعامل مع سجل CGNAT كـ“أثر حذاء في الوحل”؟
لأن سجل CGNAT لا يشير إلى شخص، بل إلى مجرد احتمال. ونحن نرى أن عدم اعتبار الهيئة العامة الجزائية هذه السجلات دليلًا قاطعًا بمفردها في محله. غير أنه في حين كان ينبغي، بحكم طبيعة تقنية CGNAT، قبول هذه السجلات بوصفها “قرينة” فحسب والتعامل معها كـ“أثر حذاء في الوحل”، فإن وضعها في مرتبة “قرينة مهمة” إلى حد يمكن معه أن تكون أساسًا للإدانة قد يؤدي إلى الإضرار بالحقوق.
لنجسّد المثال: في سيناريو يُتخذ فيه أثر حذاء في الوحل وحده أساسًا للحكم، سيتعيّن إدخال كل من يملك ذلك الطراز من الأحذية في التحقيق القضائي بصفة مشتبه به. وهذا يؤدي إلى هدر وقت عمل جهات إنفاذ القانون وجهدها، وإلى تعرّض أفراد أبرياء للإجراءات القضائية دون وجه حق. ولذلك لا ينبغي أن تُجعل سجلات CGNAT الأساس الوحيد للإدانة ما لم تكن مدعومة بمطابقة المنفذ المصدر والطابع الزمني، وفحص الجهاز، وغير ذلك من الأدلة الملموسة.
ماذا يحدث إذا خلا الملف من سجل CGNAT وبيانات المنفذ؟
إذا لم تتوفر بيانات المنفذ، فلا يمكن التمييز بين المشتركين الذين يستخدمون عنوان IP العام نفسه، ولا يمكن أن يحل تحديد المشترك الوارد في الملف محل تحديد الفاعل. فقد يكون بيد سلطة التحقيق عنوان IP؛ غير أن المستخدم الفعلي الذي أجرى الاتصال من هذا العنوان ربما لم يُحدَّد بعد. والتمييز الحاسم من منظور الدفاع هو الآتي: إن تحديد اشتراك الإنترنت وتحديد فاعل الجريمة ليسا أمرًا واحدًا.
ولذلك ينبغي ألا يكون السؤال الأول للدفاع “لمن يعود عنوان IP هذا؟”، بل “هل تكفي هذه البيانات التقنية لتحديد المستخدم الفعلي بعينه؟”. ويجب فحص محضر تحديد عنوان IP الموجود في الملف ورسالة الرد الصادرة عن مزوّد الخدمة، والتحقق مما إذا كان التحديد يستند فقط إلى عنوان IP وبيانات التاريخ والوقت، وما إذا كان المنفذ المصدر متوفرًا، وبأي دقة سُجّلت بيانات الوقت. إن اعتبار تحديد المشترك الذي جرى دون مطابقة هذه البيانات الثلاث مطابقةً سليمة تحديدًا للفاعل خطأ تقني وقانوني جسيم.
هل يوجد أثر رقمي بين عنوان IP وجهاز المشتبه به؟
في المرحلة الثانية من الدفاع، يجب التحقق مما إذا كان من الممكن إقامة صلة تقنية بين عنوان IP والجهاز الذي يستخدمه المشتبه به. فهل عُثر في الفحص الجنائي الرقمي للحاسوب أو الهاتف المحمول العائد للمشتبه به على سجل (log)، أو بيانات متصفح، أو معلومات جلسة، أو بقايا تطبيق، أو أي أثر رقمي آخر يتعلق بالموقع أو النظام أو حساب المستخدم موضوع الجريمة؟
إذا كانت الإجابة بالنفي، يبقى السؤال الآتي بلا جواب: بأي دليل تقني يثبت أن العملية موضوع الجريمة قد أجراها المشتبه به؟ ففي اتصالات الإنترنت المنزلية أو في أماكن العمل ذات الاستخدام المشترك، وفي الشبكات اللاسلكية، وفي بنية CGNAT، لا يُظهر تسجيل الاشتراك باسم المشتبه به المستخدمَ الفعلي في جميع الأحوال. ويسري تمييز مماثل بين المشترك والمستخدم على خطوط الهاتف المحمول أيضًا؛ وقد تناولنا ذلك في مقالنا عن سجلات HTS.
ما الذي ينبغي للدفاع التحقق منه في الملفات القائمة على عنوان IP؟
ليس هدف الدفاع مجرد الطعن في عنوان IP، بل التحقق، بشأن سلسلة الأدلة التقنية الممتدة من عنوان IP إلى المستخدم الفعلي، مما إذا كانت هذه السلسلة قد اكتملت دون نقص. ولهذا الغرض يجب البحث عن إجابات للأسئلة التالية:
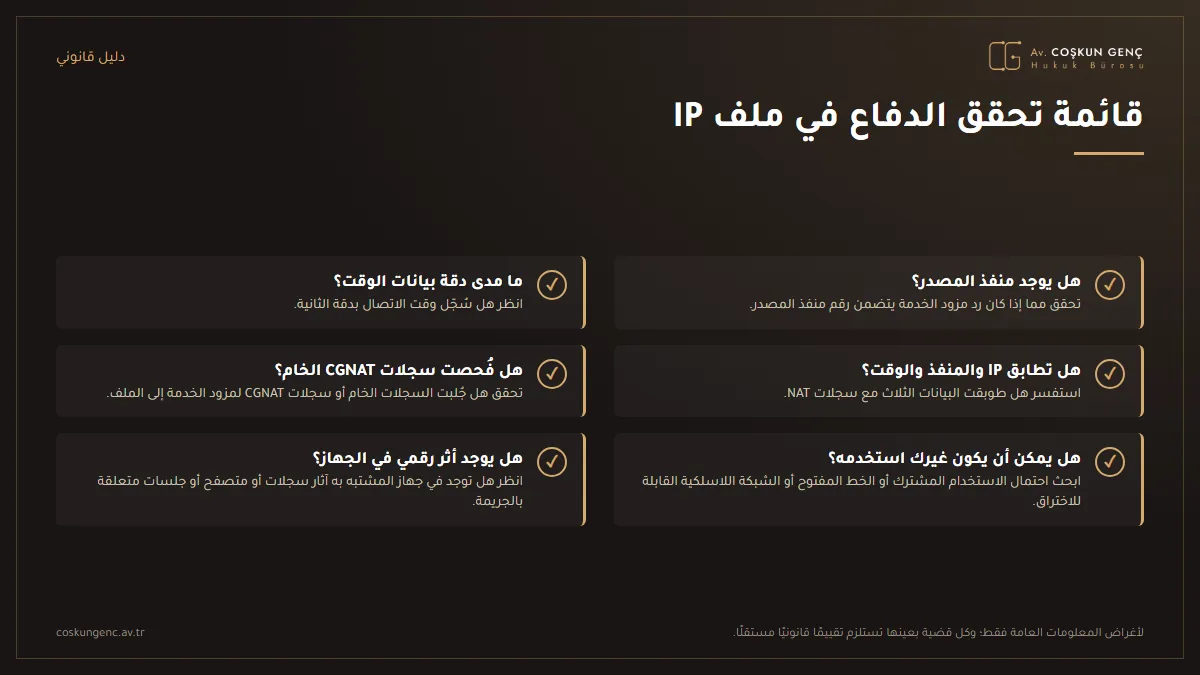
- هل حُدِّد رقم المنفذ المصدر؟
- بأي دقة سُجّل تاريخ الاتصال ووقته (هل على مستوى الثانية)؟
- هل جرت مطابقة عنوان IP والمنفذ والطابع الزمني معًا؟
- هل فُحصت السجلات الأولية (raw logs) أو سجلات CGNAT لدى مزوّد الخدمة؟
- هل الخط مفتوح للخارج، وهل يمكن لأشخاص آخرين كسر كلمة مرور الشبكة اللاسلكية، وهل يُحتمل أن يكون الاتصال قد استُخدم من قبل أشخاص آخرين؟
- هل عُثر على أجهزة المشتبه به على أي أثر رقمي يتعلق بالفعل موضوع الجريمة؟
إن الوصول مباشرةً من عنوان IP إلى نتيجة بشأن الفاعل دون الإجابة عن هذه الأسئلة يعني تحويل بيان اتصال تقني إلى دليل على شخص. وللاطلاع على السير العام لمرحلة التحقيق ودور المحامي فيها، يمكنكم مراجعة مقالنا عن مسار التحقيق في الجرائم المعلوماتية.
نتولى بصفتنا مكتب المحاماة جوشكون غينتش في إسطنبول الدفاع في ملفات الجرائم المعلوماتية القائمة على سجلات IP وCGNAT؛ ولتقييم ملفكم المحدد يمكنكم التواصل معنا.
مهم: هذا المقال لأغراض المعلومات العامة فقط ولا يُعدّ بديلًا عن الاستشارة القانونية. يُرجى الاستعانة بمحامٍ بشأن ملفكم المحدد.