

IP Adresi ve CGNAT Kayıtları Delil midir? Port, Zaman Damgası, NAT Logları ve Yargıtay Kararları
Son güncelleme: 15.10.2026 · Yazar: Av. Coşkun Genç, İstanbul Bilişim Suçu Avukatı
Kısa cevap: Hayır. IP adresi, bağlantının hangi internet aboneliği üzerinden kurulduğunu gösteren teknik bir veridir; bağlantıyı kimin yaptığını tek başına göstermez. Yaygın kullanılan CGNAT altyapısı nedeniyle aynı kamuya açık IP adresi, aynı zaman diliminde binlerce kullanıcı tarafından paylaşılabilir. Yargıtay Ceza Genel Kurulu da CGNAT kayıtlarını bir “üst veri (metadata)” sayarak tek başına kesin delil değil, “belirti delil (emare)” olarak nitelendirmektedir. Bu nedenle IP adresi; kaynak port, zaman damgası, NAT log kayıtları, abonelik bilgileri ve cihaz incelemesiyle birlikte değerlendirilmelidir.
IP Adresi Nedir?
IP adresi, internete bağlanan her cihaza tanımlanan ve bir dizi sayı ile noktadan oluşan kimlik numarasıdır. Nasıl ki kara, deniz veya hava araçları trafiğe çıkmak için plaka almak zorundaysa, IP adresi de her kullanıcının internet trafiğine çıktığı sırada kullandığı bir nevi plaka mahiyetindedir.
Teknik olarak IP; bilgisayarlar arasında paketlerin adreslenmesini ve yönlendirilmesini üstlenen, bağlantı gerektirmeyen bir veri birimi protokolüdür. Ağlar, kendilerine gelen veri paketlerindeki IP adresi kısmına bakarak paketin hangi ağa yönlendirileceğine karar verir. IPv4 adresleri, her biri 0 ile 255 arasında bir sayıdan oluşan dört sayı kümesi hâlinde, yani xxx.xxx.xxx.xxx biçiminde yazılır. Bir kullanıcı herhangi bir uygulamaya veya arama motoruna girdiği anda, erişim sağladığı cihaza bir IP numarası atanır. Mevzuattaki tanım ise şöyledir:
İnternet Ortamında Yapılan Yayınların Düzenlenmesine Dair Usul ve Esaslar Hakkında Yönetmelik – Madde 3/1-h
IP adresi: Belirli bir ağa bağlı cihazların birbirini tanımak, birbirleriyle iletişim kurmak ve birbirlerine veri yollamak için kullandıkları, İnternet Protokolü standartlarına göre verilen adres.
Her IP Adresi Tek Bir Kullanıcıya mı Aittir?
Hayır; plaka benzetmesinin sınırı tam olarak buradadır. Dünyadaki IPv4 adreslerinin toplam sayısı 232, yani yaklaşık 4 milyardır. Türkiye'ye tahsisli IPv4 adres sayısı abone sayısının çok altında kaldığından operatörler adresleri çok sayıda abone arasında paylaştırmak zorundadır; örneğin 20 milyon aboneye sahip bir operatörde yaklaşık 12 kullanıcıya 1 IP adresi düşmektedir. Bu yetersizlik nedeniyle IP adresleri üç gruba ayrılır:
- Statik IP: Erişim sağlayıcının aboneye atadığı, sabit ve yalnızca o kullanıcıya özel adrestir. IP adresi bir sabit hat ile gerçek bir adrese ve kişiye statik olarak tahsis edilmişse soruşturma daha kolay yürür; gerekirse evde ve bilişim araçlarında yapılacak aramayla işlemin bu hat üzerinden yapılıp yapılmadığı daha net ortaya konabilir.
- Dinamik IP: Erişim sağlayıcının tüm abonelerin ortak hizmetine sunduğu, internete bağlanıldığında rastgele atanan, kişiye özel olmayan ve geçici adrestir. Dinamik IP'de abone tespiti ancak tam zaman bilgisiyle yapılabilir.
- NAT IP: Çok sayıda cihazın tek bir genel IP adresi arkasından internete çıkmasını sağlayan çeviri yöntemidir. Ceza dosyalarındaki asıl tartışma bu türde ve onun büyük ölçekli hâli olan CGNAT'ta yaşanır.
IPv4 Neden Yetersiz Kaldı, IPv6 Sorunu Çözüyor mu?
IPv4'ün en büyük eksikliği, adres kapasitesinin 32 bit ile sınırlı olmasıdır; internet kullanımı kitleselleştikçe bu kapasite artan cihaz ve kullanıcı sayısı karşısında yetersiz kalmıştır. IPv6 protokolünde ise 128 bitlik adresler kullanılarak kapasite kayda değer biçimde artırılmıştır.
Türkiye bu geçiş için ilk adımı 08.12.2010 tarihli ve 27779 sayılı Resmî Gazete'de yayımlanan Başbakanlık Genelgesi ile atmıştır. Ancak IPv4 ve IPv6 birbiriyle uyumlu olmadığından tam geçiş uzun bir takvim gerektirir. Geçiş tamamlanana kadar mevcut IPv4 adresleri NAT teknolojisiyle yeterli hâle getirilmeye çalışılmaktadır ve fail tespitindeki sorunların kaynağı da budur.
NAT Nedir ve Nasıl Çalışır?
NAT (Network Address Translation – Ağ Adresi Çevirimi), bir cihazın kendi ağı dışına, örneğin internete çıkarken orijinal IP adresinin başka bir adresle değiştirilmesini sağlayan protokoldür. Yerel ağlarda kullanılmak üzere şu adres aralıkları özel IP adresi olarak ayrılmıştır:
- 10.0.0.0/8 → 10.0.0.0 – 10.255.255.255
- 172.16.0.0/12 → 172.16.0.0 – 172.31.255.255
- 192.168.0.0/16 → 192.168.0.0 – 192.168.255.255
Örneğin evdeki 192.168.1.34 adresli bir bilgisayar bir web sitesine bağlanmak istediğinde, NAT yönlendirici (modem) paketi alır, kaynak adresi kendi genel IP'siyle değiştirir ve hedefe iletir. Karşı taraf yalnızca genel IP adresini görür; cihazın özel IP'si yerel ağın dışına hiç çıkmaz. Yönlendirici, hangi özel IP'nin hangi port üzerinden hangi genel IP'ye çevrildiğini NAT kayıtlarında tutar.
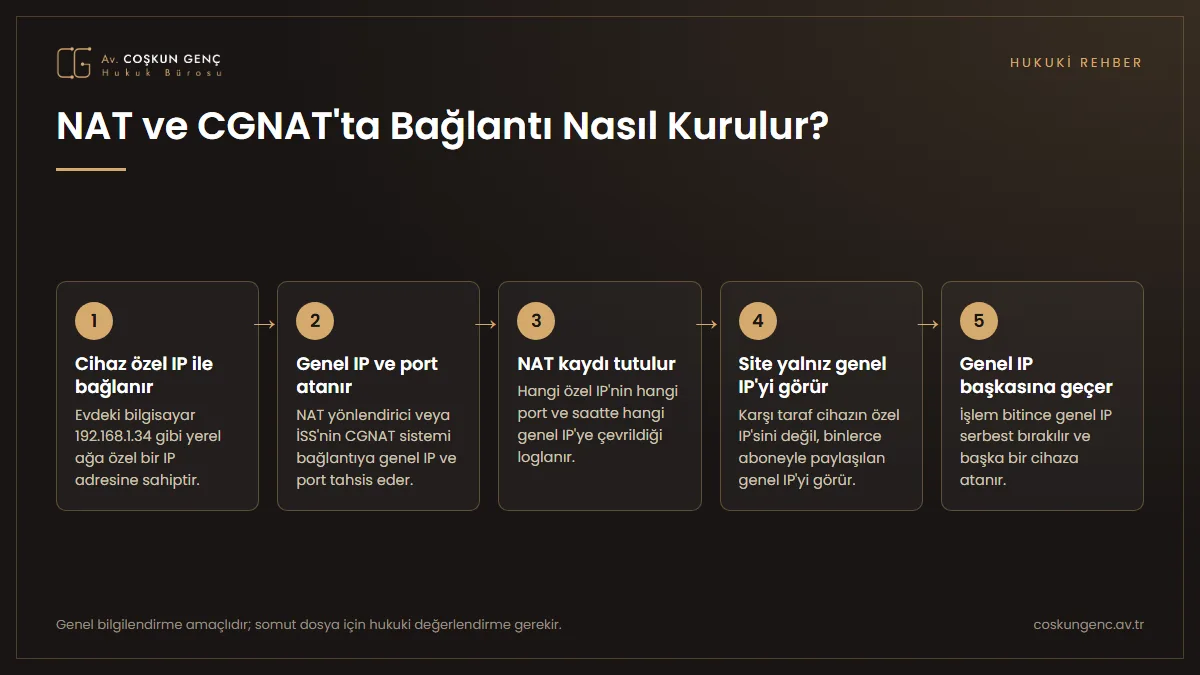
Soruşturma açısından sorun, NAT'ın özel ağı genel bir ağ geçidinin arkasına gizleme işlevi görmesidir. Binlerce, hatta yüz binlerce makinesi olan büyük kurumlar internette yalnızca birkaç yüz IP adresiyle temsil edilebilir. Özel IP'lerin sürekli genel adreslere dönüştürülmesi nedeniyle aynı saniye içinde aynı genel IP birden fazla kullanıcıya tahsis edilebilir. Bu yüzden IP tespitinde tarih, saat, dakika ve saniyeyi kapsayan tam zaman bilgisi olmadan faile ulaşmak imkânsızlaşır.
CGNAT Nedir ve Standart NAT'tan Farkı Nedir?
CGNAT (Carrier Grade NAT, NAT444), internet servis sağlayıcısının (İSS) sınırlı sayıdaki genel IPv4 adresini çok sayıda abone arasında paylaştırdığı, ek bir çeviri katmanı kullanan NAT türüdür. Standart NAT özel bir IPv4 adresini genel IPv4 adresine çevirirken, CGNAT abone trafiğini önce İSS'nin kendi özel IPv4 ağı üzerinden işler. Böylece dışarıdan bakıldığında binlerce farklı abone aynı IP adresini kullanıyormuş gibi görünür.
CGNAT'ı somutlaştırmak için telefon santrali benzetmesi yerinde olacaktır. Santrali olan bir binada olduğu gibi CGNAT da belirli sayıda genel IP adresine (binanın telefon numaraları) ve bunların altındaki özel IP adreslerine (dâhili numaralar) dayanır. Dışarıyı aramak isteyen bir cihaz geldiğinde sistem ona bir genel IP tahsis eder; işlem bitince bu adres serbest bırakılıp başka bir cihaza atanır. Binadan dışarı yapılan bir aramada arayanı bulmak için dâhili arama kayıtlarını tutan bir sistem ve arama zamanının doğru tespiti nasıl gerekiyorsa, CGNAT'ta da harici (genel) IP ile dâhili (özel) IP arasında bir özdeşlik kurulması gerekir.
Bu duruma “İSS düzeyinde adres paylaşımı” denir. Paylaşılan IP adresi “benzersiz olma” niteliğini kaybettiğinden, İSS'nin trafik verilerini doğru tasnif ederek adli makamlara yanıltıcı olmayan cevap vermesi de zorlaşır.
IP Adresi Tek Başına Delil Sayılır mı?
Hayır; IP adresi yalnızca bağlantının hangi internet erişimi üzerinden gerçekleştiğini gösterir, bağlantıyı yapan kişiyi göstermez. İnternet üzerinden işlenen suçlarda soruşturma makamlarının ilk başvurduğu veri IP adresidir ve adresin hangi aboneliğe ait olduğu İSS'den öğrenilebilir. Uygulamadaki en sık hata ise IP adresinin doğrudan faili gösterdiğinin kabul edilmesidir.
Aynı bağlantıyı kullanan aile bireyleri, iş yerindeki çalışanlar, kafedeki kullanıcılar veya misafir ağına bağlanan kişiler aynı kamu IP adresiyle internete çıkar. Ceza muhakemesinin temel ilkesi olan maddi gerçeğin her türlü şüpheden uzak biçimde ortaya çıkarılması gereği, elektronik deliller de birbirini doğrulayan teknik verilerle birlikte değerlendirilmelidir. Port bilgisi, zaman damgası, NAT kayıtları, modem logları, cihaz incelemesi ve gerektiğinde bilirkişi raporuyla desteklenmeyen bir IP adresi kesin delil niteliği taşımaz.
Önemli bilgi: Bir internet aboneliğinin sizin adınıza kayıtlı olması, bağlantıyı sizin yaptığınız anlamına gelmez. Asıl belirlenmesi gereken, suç tarihinde ilgili bağlantıyı hangi cihazın ve hangi kullanıcının gerçekleştirdiğidir. Kablosuz ağlarda cihaz tespitinin nasıl yapıldığını MAC adresi ve delil değeri yazımızda, IP adresinin sahte gösterilmesi ihtimalini ise IP spoofing yazımızda ele aldık.
Port Bilgisi, Zaman Damgası ve NAT Logları Neden Birlikte Değerlendirilmelidir?
Çünkü CGNAT altyapısında aynı IP'yi kullanan binlerce abone arasından doğru kişiye ancak IP adresi + kaynak port numarası + zaman damgası üçlüsünün NAT log kayıtlarıyla eşleştirilmesiyle ulaşılabilir. İSS, her bağlantıya belirli bir port numarası tahsis eder ve bu eşleştirmeyi tarih ve saatiyle NAT loglarında saklar. Bu nedenle dosyada yalnızca “185.xxx.xxx.xxx IP adresi suç tarihinde kullanılmıştır” şeklindeki bir tespit, gerçek kullanıcıyı göstermeye yetmez. Soruşturma makamının İSS'den en az şu verileri istemesi gerekir:
| Teknik veri | Ne gösterir? | Faili belirlemeye katkısı |
|---|---|---|
| IP adresi | Bağlantının hangi kamu IP'si üzerinden yapıldığını | Düşük |
| Kaynak port numarası | CGNAT kullanan aboneleri birbirinden ayırır | IP ile birlikte: orta |
| Zaman damgası (timestamp) | Bağlantının kesin tarih ve saatini | IP ve port ile birlikte: yüksek |
| NAT log kayıtları | IP, port ve zamanı gerçek abonelikle eşleştirir | Çok yüksek |
| Abonelik bilgileri | Bağlantının hangi aboneliğe ait olduğunu | Aboneyi gösterir, kullanıcıyı değil |
| Cihaz incelemesi | Eylemin hangi cihazdan yapıldığını | En güçlü teknik delillerden biri |
Bu üçlü eşleştirildiğinde bağlantının hangi aboneye tahsis edildiği teknik olarak büyük ölçüde belirlenebilir; ardından elde edilen abonelik bilgisinin dijital materyaller üzerinde yapılacak adli bilişim incelemesiyle desteklenmesi gerekir. IP adresi, teknik incelemenin yalnızca başlangıç noktasıdır.
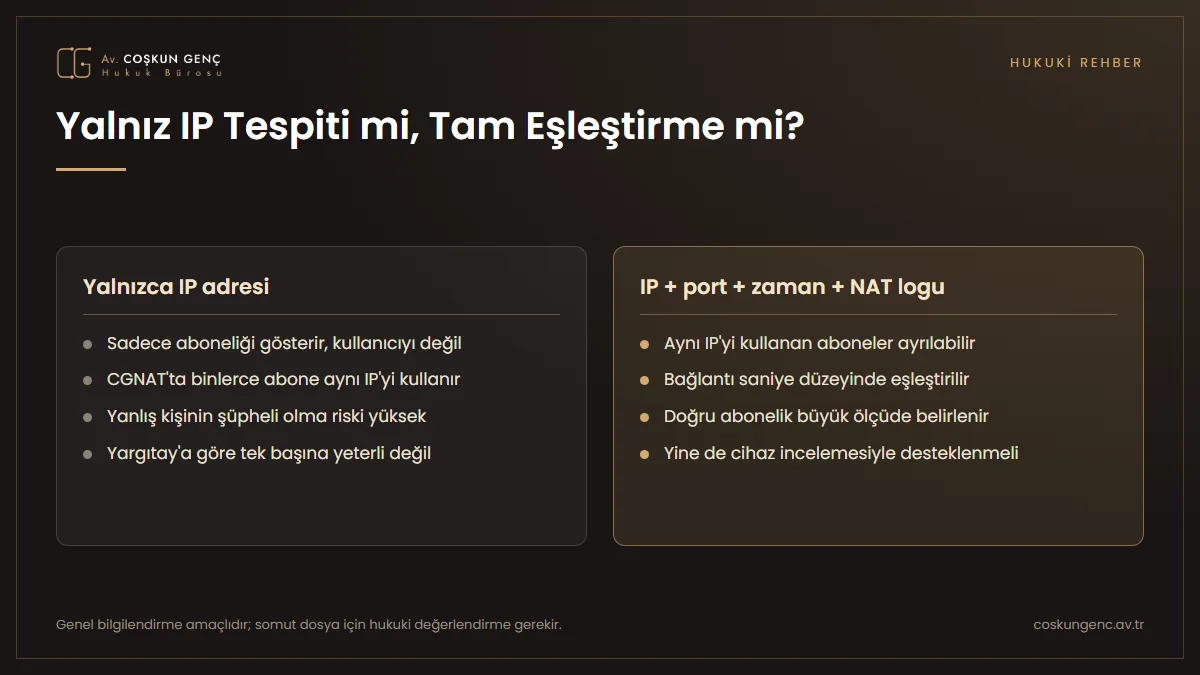
Uygulamada sık yapılan hata: Cumhuriyet savcılıklarının IP tespiti için yazdığı müzekkerelere çoğu zaman yalnızca hangi IP üzerinden bağlantı kurulduğu bilgisiyle cevap verilmekte ve soruşturma makamları bununla yetinmektedir. Ayrıntılı trafik bilgisinin gelmemesi, bu bilgilerin tutulmamasından ya da kurumlar arası iş birliğinin sağlanamamasından kaynaklanabilir. Oysa CGNAT kullanılan bağlantılarda port ve zaman damgası istenmeden yapılan eşleştirmeler teknik açıdan güvenilir değildir ve yanlış kişinin şüpheli sıfatıyla soruşturulmasına yol açabilir.
Yargıtay IP Adresi ve CGNAT Kayıtlarına Nasıl Yaklaşıyor?
Yargıtay, yalnızca IP adresinin veya CGNAT kaydının tespit edilmiş olmasını mahkûmiyet için yeterli görmemekte; bağlantıyı yapan gerçek kullanıcıya ulaşacak teknik araştırmaların eksiksiz yapılmasını aramaktadır. Üç karar bu yaklaşımı açıkça gösterir.
1. Ceza Genel Kurulu: CGNAT Kaydı Bir “Üst Veri” ve Emaredir
ByLock sunucusuna ait 9 adet IP adresine Türkiye IP'lerinden bağlanan abonelerin bu bağlantılarına dair internet trafik kayıtlarını içeren ve operatörler tarafından tutulan CGNAT (HIS) kayıtları ise bir çeşit üst veridir. Bu veriler; aboneye ait IP adresinin ByLock sunucusuna ait IP adreslerine bağlandığını belirlediğinden, kişinin ByLock sistemine dahil olmuş olabileceği konusunda önemli bir emare olmakla birlikte, IP adreslerine bağlantı yapmanın ötesinde ilgili aboneye sisteme dahil olması için User-ID numarası atanıp atanmadığı ve atanmışsa bu numaranın ne olduğu konusunda bilgi içermemektedir.
— Yargıtay Ceza Genel Kurulu, E.2018/420, K.2019/230, T.19.03.2019
Kararın önemi: CGNAT kaydı bir abonenin belirli bir IP adresine bağlandığını gösterir; o bağlantının ötesinde ne yapıldığını göstermez. Bu nedenle tek başına kesin delil değil, failin belirlenmesinde bir belirti delildir (emare).
2. Yargıtay 2. Ceza Dairesi'nin 11.12.2018 Tarihli Kararı
Daire; sanığın kullandığı IP adresi üzerinden üçüncü kişilerin internete erişim sağlayıp sağlayamayacağının, internet hattının dışarıya açık olup olmadığının ve internet aracılığıyla şifre kırılarak başkalarınca erişimin mümkün olup olmadığının araştırılmasını, bağlantının yapıldığı bilgisayarların belirlenmesini ve çoklu IP kullanımı söz konusu ise PORT ve MAC adresi bilgilerinin ilgili internet servis sağlayıcısından temin edilmesini zorunlu görmüştür.
— Yargıtay 2. Ceza Dairesi, E.2016/14786, K.2018/15164, T.11.12.2018
Kararın önemi: Yargıtay, yalnızca abonelik kaydına dayanılarak hüküm kurulmasını yeterli görmemiş, teknik incelemenin bilirkişi marifetiyle derinleştirilmesini istemiştir.
3. Kredi Kartıyla İzinsiz Kontör Alımına İlişkin 12.12.2019 Tarihli Karar
Kontör satış işlemlerinin gerçekleştirildiği IP adreslerinin suç tarihindeki kullanıcılarının tespit edilmemesi, üyelik oluşturulurken kullanılan e-posta adresinin kime ait olduğunun araştırılmaması ve işlem kayıtlarının eksiksiz getirtilmemesi nedeniyle soruşturmanın yetersiz yürütüldüğü kabul edilmiştir.
— Yargıtay 8. Ceza Dairesi, E.2019/12225, K.2019/14972, T.12.12.2019
Kararın önemi: Yargıtay, IP kayıtlarının yanında e-posta bilgileri, üyelik kayıtları ve işlem loglarının birlikte değerlendirilmesini, yani elektronik deliller arasında korelasyon kurularak dijital delil zincirinin tamamlanmasını istemiştir. Bu tür dosyaların genel çerçevesi için bilişim sistemlerinin kullanılması suretiyle dolandırıcılık yazımıza bakabilirsiniz.
CGNAT Kaydı Neden “Çamurdaki Ayakkabı İzi” Gibi Değerlendirilmelidir?
Çünkü CGNAT kaydı, kişiyi değil yalnızca bir ihtimali işaret eder. Ceza Genel Kurulu'nun bu kayıtları tek başına kesin delil saymamasını yerinde buluyoruz. Ancak CGNAT teknolojisinin doğası gereği bu kayıtların yalnızca “belirti delil” olarak kabul edilip “çamurdaki bir ayakkabı izi” gibi değerlendirilmesi gerekirken, mahkûmiyete esas teşkil edebilecek derecede “önemli bir emare” olarak konumlandırılması hak mağduriyetlerine yol açabilir.
Örneği somutlaştıralım: Yalnızca çamurdaki bir ayakkabı izinin hükme esas alındığı bir senaryoda, o ayakkabı modeline sahip herkesin şüpheli sıfatıyla adli tahkikata dahil edilmesi gerekir. Bu, hem kolluğun mesai ve enerjisinin verimsiz kullanılmasına hem de masum bireylerin yargısal süreçlerle haksız yere muhatap olmasına sebep olur. Bu nedenle CGNAT kayıtları; kaynak port ve zaman damgası eşleştirmesi, cihaz incelemesi ve diğer somut delillerle desteklenmeden mahkûmiyetin tek dayanağı yapılmamalıdır.
CGNAT Kaydı ve Port Bilgisi Dosyada Yoksa Ne Olur?
Port bilgisi yoksa, aynı kamuya açık IP'yi kullanan aboneler birbirinden ayrılamaz ve dosyadaki abone tespiti fail tespiti yerine geçemez. Soruşturma makamının elinde bir IP adresi bulunabilir; ancak bu adresten bağlantı kuran gerçek kullanıcı henüz belirlenmemiş olabilir. Savunma açısından kritik ayrım şudur: İnternet aboneliğinin tespit edilmesi ile suçun failinin tespit edilmesi aynı şey değildir.
Bu nedenle savunmanın ilk sorusu “Bu IP adresi kime ait?” değil, “Bu teknik veri gerçek kullanıcıyı tekilleştirmeye yeterli mi?” olmalıdır. Dosyadaki IP tespit tutanağı ve İSS'nin cevabi yazısı incelenmeli; tespitin yalnızca IP ve tarih-saat bilgisine dayanıp dayanmadığı, kaynak portun bulunup bulunmadığı ve zaman bilgisinin hangi hassasiyetle tutulduğu araştırılmalıdır. Bu üç veri sağlıklı biçimde eşleştirilmeden yapılan abone tespitinin fail tespiti sayılması, ciddi bir teknik ve hukuki yanılgıdır.
IP Adresi ile Şüphelinin Cihazı Arasında Dijital İz Var mı?
Savunmanın ikinci aşamasında, IP adresi ile şüphelinin kullandığı cihaz arasında teknik bir bağ kurulup kurulamadığı araştırılmalıdır. Şüpheliye ait bilgisayar veya cep telefonunda yapılan adli bilişim incelemesinde, suça konu siteye, sisteme veya kullanıcı hesabına ilişkin bir log kaydı, tarayıcı verisi, oturum bilgisi, uygulama kalıntısı ya da başka bir dijital iz bulunmuş mudur?
Cevap hayır ise şu soru cevapsız kalır: Suça konu işlemin şüpheli tarafından yapıldığı hangi teknik delille ortaya konulmaktadır? Ortak kullanılan ev veya iş yeri internetlerinde, kablosuz ağlarda ve CGNAT altyapısında aboneliğin şüpheli adına kayıtlı olması gerçek kullanıcıyı her durumda göstermez. Benzer bir abone-kullanıcı ayrımı mobil hatlar için de geçerlidir; bunu HTS kayıtları yazımızda inceledik.
IP Adresine Dayalı Dosyalarda Savunma Neleri Araştırmalıdır?
Savunmanın amacı yalnızca IP adresine itiraz etmek değil, IP adresinden gerçek kullanıcıya ulaşan teknik delil zincirinin eksiksiz kurulup kurulmadığını denetlemektir. Bunun için şu soruların cevabı aranmalıdır:
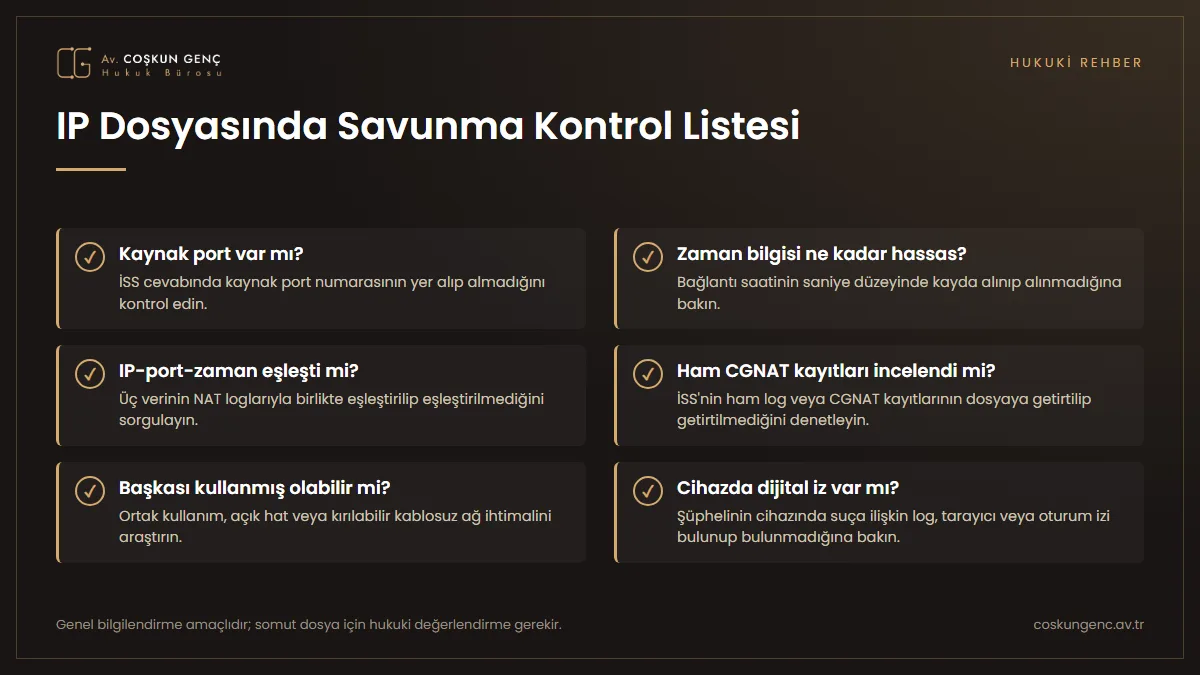
- Kaynak port numarası tespit edilmiş midir?
- Bağlantının tarih ve saat bilgisi hangi hassasiyetle (saniye düzeyinde mi) kayda alınmıştır?
- IP, port ve zaman damgası birlikte eşleştirilmiş midir?
- İSS'nin ham log veya CGNAT kayıtları incelenmiş midir?
- Hat dışarıya açık mıdır, kablosuz ağ şifresi üçüncü kişilerce kırılabilir mi, bağlantı başka kişilerce kullanılmış olabilir mi?
- Şüphelinin cihazlarında suça konu eyleme ilişkin bir dijital iz bulunmuş mudur?
Bu sorular cevaplanmadan IP adresinden doğrudan fail sonucuna ulaşılması, teknik bir bağlantı verisinin kişi deliline dönüştürülmesi anlamına gelir. Soruşturma aşamasının genel işleyişi ve avukatın bu aşamadaki rolü için bilişim suçu soruşturma süreci yazımıza bakabilirsiniz.
Coşkun Genç Hukuk Bürosu olarak İstanbul'da IP ve CGNAT kayıtlarına dayanan bilişim suçları dosyalarında savunma yürütüyoruz; somut dosyanızın değerlendirilmesi için bizimle iletişime geçebilirsiniz.
Önemli: Bu yazı genel bilgilendirme amaçlıdır ve hukuki danışmanlık yerine geçmez. Somut dosyanız için bir avukattan destek alınız.